Acerca del curso
Programa formativo
Unidad 1. Fundamentos de la ciberseguridad (2 horas)
- Qué es la ciberseguridad.
- Principales amenazas actuales.
- Conceptos de confidencialidad, integridad y disponibilidad.
- Qué es una filtración de datos y sus consecuencias.
Unidad 2. Protección de la información (2 horas)
- Clasificación de la información.
- Buenas prácticas en el almacenamiento de datos.
- Protección de documentos.
- Copias de seguridad.
- Cifrado básico de archivos y dispositivos.
Unidad 3. Seguridad en el acceso a la información (4 horas)
- Contraseñas robustas.
- Gestores de contraseñas.
- Autenticación multifactor.
- Control de accesos.
- Seguridad en dispositivos móviles y equipos portátiles.
Unidad 4. Prevención del phishing y la ingeniería social (4 horas)
- Cómo identificar correos fraudulentos.
- Enlaces y archivos adjuntos maliciosos.
- Fraudes mediante SMS y llamadas.
- Navegación segura.
- Casos prácticos de prevención.
Unidad 5. Buenas prácticas y respuesta ante incidentes (3 horas)
- Uso seguro del correo electrónico.
- Teletrabajo seguro.
- Compartición segura de archivos.
- Qué hacer ante una sospecha de filtración.
- Notificación de incidentes y medidas de contención.
Metodología
El curso combina contenidos teóricos con ejercicios prácticos, simulaciones de situaciones habituales, análisis de casos reales y actividades orientadas a la aplicación inmediata de buenas prácticas en el entorno laboral.
Criterios de evaluación
Se considerará superado el curso cuando el alumnado:
- Asista, como mínimo, al porcentaje de horas establecido por la entidad organizadora, que se encuentra en el punto Horas mínimas obligatorias.
- Complete las actividades propuestas.
- Obtenga una valoración positiva en la prueba final o en la evaluación continua.
Resultados de aprendizaje
- Comprender los conceptos básicos de la ciberseguridad y la protección de la información.
- Identificar las principales causas de las filtraciones de datos.
- Aplicar buenas prácticas para proteger documentos, dispositivos y cuentas de usuario.
- Detectar intentos de fraude mediante phishing, ingeniería social y otras técnicas de engaño.
- Gestionar de forma segura contraseñas y mecanismos de autenticación.
- Utilizar correctamente copias de seguridad y medidas básicas de protección de la información.
- Actuar adecuadamente ante un posible incidente de seguridad.
Requisitos
- Destinatarios: Personal administrativo, empleados, autónomos, pequeñas y medianas empresas, estudiantes y cualquier persona que utilice dispositivos informáticos y gestione información digital en su actividad diaria.
- Requisitos Generales: Para aprovechar al máximo este curso, es recomendable que el alumnado tenga: Un equipo (Windows, Linux, Mac) con conexión a internet. Un navegador para poder acceder a la formación. El usuario deberá tener cámara encendida durante la formación para que se pueda verificar que es el usuario que ha contratado el curso. Las clases no se podrán grabar ni se podrán tomar capturas de pantalla de los alumnos sin previo aviso y bajo ningún concepto se podrán publicar sin previa autorización, sus caras en redes sociales.
- Requisitos Específicos: Para aprovechar al máximo este curso, es recomendable que el alumnado tenga: Conocimientos básicos de informática. No se requieren conocimientos previos de ciberseguridad.
Contenido del curso
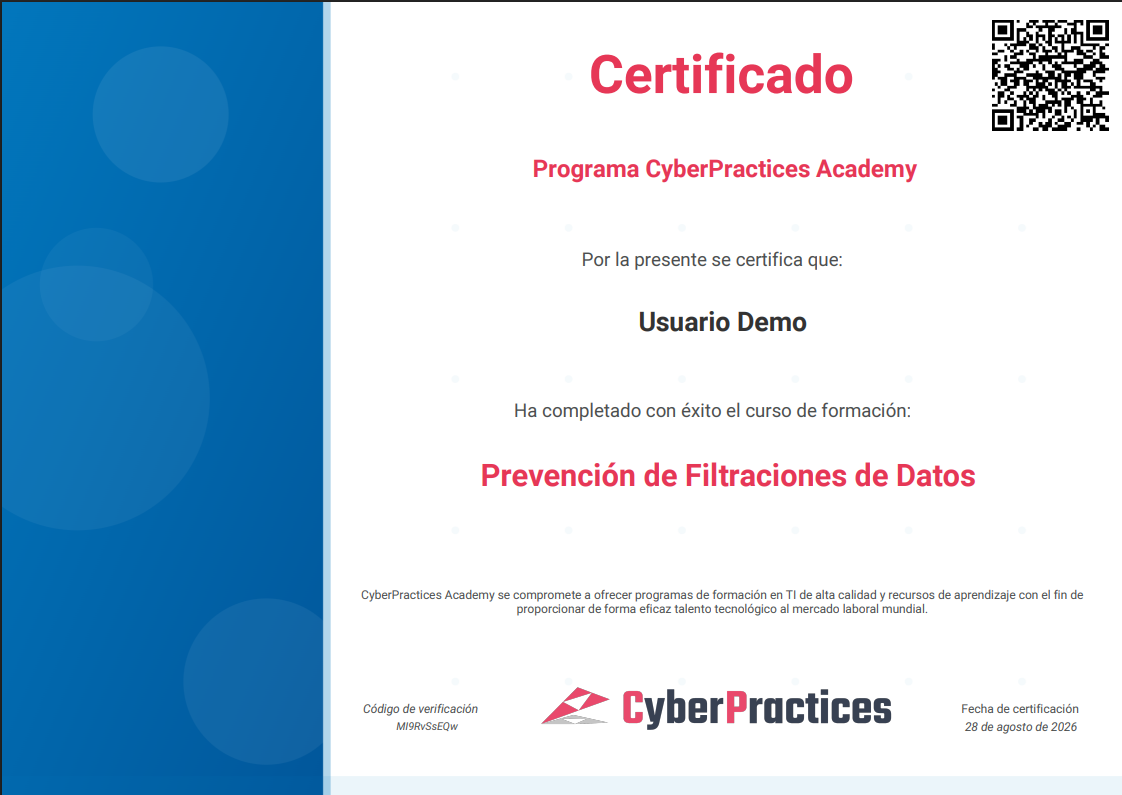
Certificado a entregar
Se expedirá un certificado de aprovechamiento a quienes cumplan los requisitos de asistencia. El alumnado que supere la evaluación recibirá un Certificado de Aprovechamiento del Curso Prevención de Filtración de Datos.
Profesores
Opciones de matriculación
Programa formativo
Unidad 1. Fundamentos de la ciberseguridad (2 horas)
- Qué es la ciberseguridad.
- Principales amenazas actuales.
- Conceptos de confidencialidad, integridad y disponibilidad.
- Qué es una filtración de datos y sus consecuencias.
Unidad 2. Protección de la información (2 horas)
- Clasificación de la información.
- Buenas prácticas en el almacenamiento de datos.
- Protección de documentos.
- Copias de seguridad.
- Cifrado básico de archivos y dispositivos.
Unidad 3. Seguridad en el acceso a la información (4 horas)
- Contraseñas robustas.
- Gestores de contraseñas.
- Autenticación multifactor.
- Control de accesos.
- Seguridad en dispositivos móviles y equipos portátiles.
Unidad 4. Prevención del phishing y la ingeniería social (4 horas)
- Cómo identificar correos fraudulentos.
- Enlaces y archivos adjuntos maliciosos.
- Fraudes mediante SMS y llamadas.
- Navegación segura.
- Casos prácticos de prevención.
Unidad 5. Buenas prácticas y respuesta ante incidentes (3 horas)
- Uso seguro del correo electrónico.
- Teletrabajo seguro.
- Compartición segura de archivos.
- Qué hacer ante una sospecha de filtración.
- Notificación de incidentes y medidas de contención.
Metodología
El curso combina contenidos teóricos con ejercicios prácticos, simulaciones de situaciones habituales, análisis de casos reales y actividades orientadas a la aplicación inmediata de buenas prácticas en el entorno laboral.
Criterios de evaluación
Se considerará superado el curso cuando el alumnado:
- Asista, como mínimo, al porcentaje de horas establecido por la entidad organizadora, que se encuentra en el punto Horas mínimas obligatorias.
- Complete las actividades propuestas.
- Obtenga una valoración positiva en la prueba final o en la evaluación continua.
- Estudiantes inscritos: No hay estudiantes matriculados en este curso.
