Acerca del curso
Programa formativo
Módulo 0. Virtualización (1 horas)
- Conceptos fundamentales.
- Instalación y configuración de máquinas entornos virtuales con Oracle VirtualBox o VMware.
Módulo 1. Introducción a las redes informáticas (10 horas)
- Conceptos básicos de redes.
- Tipos de redes (LAN, WAN, WLAN, VPN).
- Topologías de red.
- Modelos OSI y TCP/IP.
- Direccionamiento IP (IPv4 e introducción a IPv6).
- Dispositivos de red: switches, routers, puntos de acceso y firewalls.
- Protocolos de comunicación más utilizados.
Módulo 2. Fundamentos de ciberseguridad (9 horas)
- Conceptos básicos de seguridad informática.
- Confidencialidad, integridad y disponibilidad.
- Gestión del riesgo.
- Amenazas, vulnerabilidades y ataques.
- Actores de las ciberamenazas.
- Introducción a la ciberinteligencia.
Módulo 3. Amenazas y protección de sistemas (10 horas)
- Malware: virus, gusanos, troyanos, spyware y ransomware.
- Ingeniería social.
- Phishing, smishing y vishing.
- Seguridad en dispositivos móviles.
- Protección frente al malware.
- Actualizaciones y gestión de parches.
- Copias de seguridad.
Módulo 4. Seguridad en redes (10 horas)
- Seguridad en redes cableadas e inalámbricas.
- Configuración básica de firewalls.
- Segmentación de redes.
- Redes Wi-Fi seguras.
- VPN y acceso remoto seguro.
- Monitorización básica del tráfico de red.
- Introducción a IDS e IPS.
Módulo 5. Buenas prácticas y protección de la información (10 horas)
- Gestión segura de contraseñas.
- Autenticación multifactor.
- Seguridad en el correo electrónico.
- Navegación segura.
- Protección de datos personales.
- Normativa básica de seguridad de la información.
- Taller práctico de análisis de incidentes y resolución de casos.
Metodología
El curso combina sesiones teóricas con un enfoque eminentemente práctico. Se realizarán demostraciones, laboratorios básicos de redes, simulaciones de ataques, resolución de casos prácticos y actividades individuales y colaborativas que permitirán al alumnado aplicar los conocimientos adquiridos.
Criterios de evaluación
Se considerará superado el curso cuando el alumnado:
- Asista, como mínimo, al porcentaje de horas establecido por la entidad organizadora, que se encuentra en el punto Horas mínimas obligatorias.
- Complete las actividades propuestas.
- Obtenga una valoración positiva en la prueba final o en la evaluación continua.
Resultados de aprendizaje
- Comprender los conceptos básicos de la ciberseguridad y la protección de la información.
- Identificar las principales causas de las filtraciones de datos.
- Aplicar buenas prácticas para proteger documentos, dispositivos y cuentas de usuario.
- Detectar intentos de fraude mediante phishing, ingeniería social y otras técnicas de engaño.
- Gestionar de forma segura contraseñas y mecanismos de autenticación.
- Utilizar correctamente copias de seguridad y medidas básicas de protección de la información.
- Actuar adecuadamente ante un posible incidente de seguridad.
Requisitos
- Destinatarios: Personas interesadas en adquirir conocimientos fundamentales sobre redes informáticas y ciberseguridad, así como profesionales que deseen mejorar sus competencias digitales para desenvolverse en entornos tecnológicos de forma segura. No se requieren conocimientos técnicos avanzados, aunque es recomendable un manejo básico de equipos informáticos.
- Requisitos Generales: Para aprovechar al máximo este curso, es recomendable que el alumnado tenga: Un equipo con conexión a internet. Un equipo con sistema operativo WINDOWS 10,11 o Linux. Con 16GB de RAM y 150GB de disco duro sólido. No se recomienda usar equipos MAC por la incompatibilidad de los laboratorios. Además, deberá tener permisos de administrador sobre el equipo para la instalación de software. Un navegador para poder acceder a la formación. El usuario deberá tener cámara encendida durante la formación para que se pueda verificar que es el usuario que ha contratado el curso. Las clases no se podrán grabar ni se podrán tomar capturas de pantalla de los alumnos sin previo aviso y bajo ningún concepto se podrán publicar sin previa autorización, sus caras en redes sociales.
- Requisitos Específicos: Para aprovechar al máximo este curso, es recomendable que el alumnado tenga: Conocimientos medios de informática, de sistemas operativos, de redes TCP/IP, de administración de sistemas y de línea de comandos Linux.
Contenido del curso
Certificado a entregar
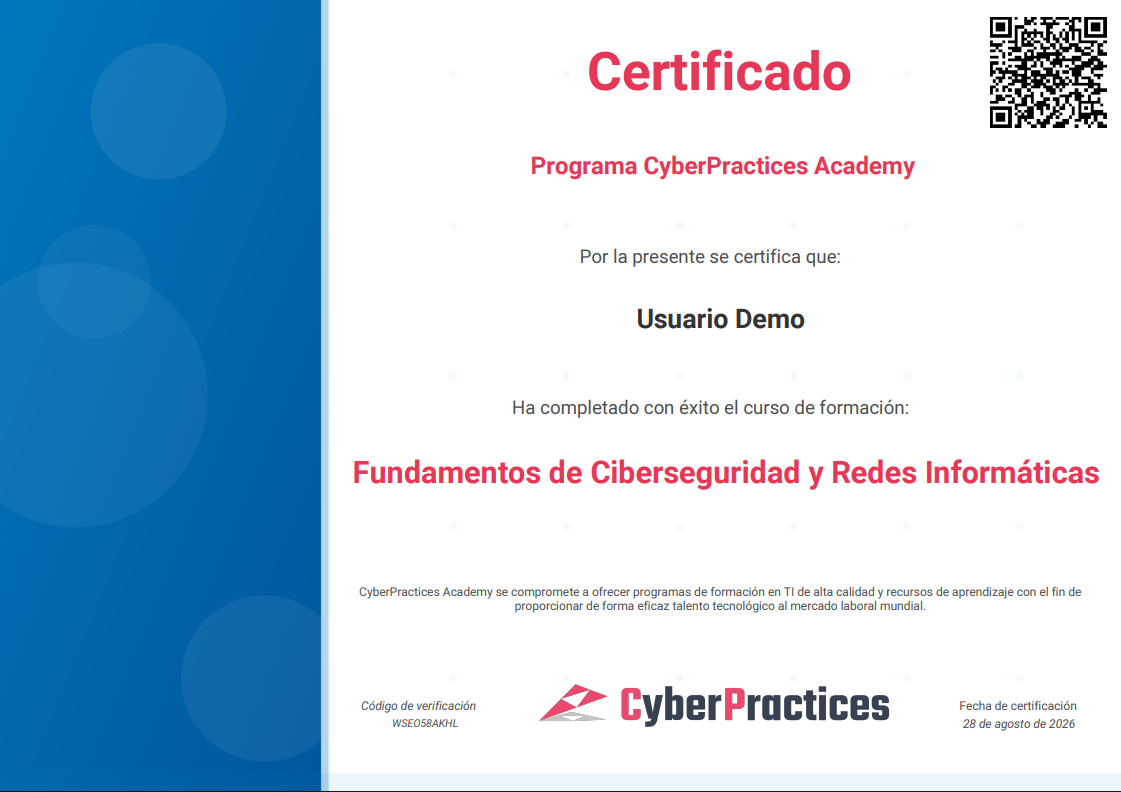
Se expedirá un certificado de aprovechamiento a quienes cumplan los requisitos de asistencia. El alumnado que supere la evaluación recibirá un Certificado de Aprovechamiento del Curso Fundamentos de Ciberseguridad y Redes.
Profesores
Opciones de matriculación
Programa formativo
Módulo 0. Virtualización (1 horas)
- Conceptos fundamentales.
- Instalación y configuración de máquinas entornos virtuales con Oracle VirtualBox o VMware.
Módulo 1. Introducción a las redes informáticas (10 horas)
- Conceptos básicos de redes.
- Tipos de redes (LAN, WAN, WLAN, VPN).
- Topologías de red.
- Modelos OSI y TCP/IP.
- Direccionamiento IP (IPv4 e introducción a IPv6).
- Dispositivos de red: switches, routers, puntos de acceso y firewalls.
- Protocolos de comunicación más utilizados.
Módulo 2. Fundamentos de ciberseguridad (9 horas)
- Conceptos básicos de seguridad informática.
- Confidencialidad, integridad y disponibilidad.
- Gestión del riesgo.
- Amenazas, vulnerabilidades y ataques.
- Actores de las ciberamenazas.
- Introducción a la ciberinteligencia.
Módulo 3. Amenazas y protección de sistemas (10 horas)
- Malware: virus, gusanos, troyanos, spyware y ransomware.
- Ingeniería social.
- Phishing, smishing y vishing.
- Seguridad en dispositivos móviles.
- Protección frente al malware.
- Actualizaciones y gestión de parches.
- Copias de seguridad.
Módulo 4. Seguridad en redes (10 horas)
- Seguridad en redes cableadas e inalámbricas.
- Configuración básica de firewalls.
- Segmentación de redes.
- Redes Wi-Fi seguras.
- VPN y acceso remoto seguro.
- Monitorización básica del tráfico de red.
- Introducción a IDS e IPS.
Módulo 5. Buenas prácticas y protección de la información (10 horas)
- Gestión segura de contraseñas.
- Autenticación multifactor.
- Seguridad en el correo electrónico.
- Navegación segura.
- Protección de datos personales.
- Normativa básica de seguridad de la información.
- Taller práctico de análisis de incidentes y resolución de casos.
Metodología
El curso combina sesiones teóricas con un enfoque eminentemente práctico. Se realizarán demostraciones, laboratorios básicos de redes, simulaciones de ataques, resolución de casos prácticos y actividades individuales y colaborativas que permitirán al alumnado aplicar los conocimientos adquiridos.
Criterios de evaluación
Se considerará superado el curso cuando el alumnado:
- Asista, como mínimo, al porcentaje de horas establecido por la entidad organizadora, que se encuentra en el punto Horas mínimas obligatorias.
- Complete las actividades propuestas.
- Obtenga una valoración positiva en la prueba final o en la evaluación continua.
- Profesor: Elvis Manuel Garrido Romero
- Estudiantes inscritos: No hay estudiantes matriculados en este curso.
