Acerca del curso
Programa formativo
Módulo 0. Virtualización – 1 hora
- Conceptos fundamentales.
- Instalación y configuración de máquinas entornos virtuales con Oracle VirtualBox.
Módulo 1. Tratamiento de datos probatorios — 10 horas
- Introducción a la informática forense.
- Concepto de evidencia digital.
- Tipos de evidencias.
- Evidencia volátil y no volátil.
- Identificación de evidencias.
- Preservación de evidencias.
- Adquisición forense.
- Copias e imágenes forenses.
- Integridad de la evidencia.
- Funciones hash.
- Cadena de custodia.
- Documentación del proceso.
- Buenas prácticas durante una investigación.
Módulo 2. Análisis de sistemas de archivos Windows y Linux — 10 horas
- Conceptos básicos de sistemas de archivos.
- Estructura de discos y particiones.
- MBR y GPT.
- Sistemas de archivos de Windows.
- NTFS.
- FAT/FAT32 y exFAT.
- Sistemas de archivos Linux.
- EXT3/EXT4.
- Archivos y directorios.
- Metadatos.
- Fechas y horas de archivos.
- Archivos eliminados.
- Espacio no asignado.
- Introducción a la recuperación de archivos.
- Diferencias entre Windows y Linux desde una perspectiva forense.
Módulo 3. Análisis básico del Registro de Windows — 8 horas
- ¿Qué es el Registro de Windows?
- Estructura general.
- Hives principales.
- SYSTEM.
- SOFTWARE.
- SAM.
- NTUSER.DAT.
- Información sobre usuarios.
- Software instalado.
- Dispositivos conectados.
- Programas ejecutados.
- Archivos recientes.
- Introducción a la persistencia.
- Importancia del Registro como fuente de evidencia.
Módulo 4. Análisis de dispositivos removibles — 5 horas
- Concepto de dispositivos removibles.
- USB.
- Discos externos.
- Tarjetas de memoria.
- Identificación de dispositivos.
- Evidencias de conexión.
- Identificadores de dispositivos.
- Fechas de conexión.
- Relación entre dispositivo y equipo.
- Evidencias almacenadas en Windows.
- Introducción al análisis de dispositivos externos en Linux.
Módulo 5. Eventos de Windows — 7 horas
- Introducción a los eventos de Windows.
- Windows Event Logs.
- Event Viewer.
- Security.
- System.
- Application.
- PowerShell.
- Windows Defender.
- Eventos de inicio de sesión.
- Eventos de apagado y arranque.
- Creación de usuarios.
- Cambios de configuración.
- Conceptos básicos de correlación temporal.
Módulo 6. Navegadores, papelera y correo electrónico — 8 horas
Navegadores web
- Historial.
- Cookies.
- Caché.
- Descargas.
- Marcadores.
- Sesiones.
- Autocompletado.
- Artefactos de navegadores habituales.
- Chrome/Chromium.
- Firefox.
- Edge.
Papelera de reciclaje
- Funcionamiento.
- Archivos eliminados.
- Metadatos.
- Identificación de archivos recuperables.
Correo electrónico
- Conceptos básicos.
- Mensajes.
- Cabeceras.
- Remitente y destinatario.
- Fechas.
- Adjuntos.
- Metadatos.
- Principales formatos de correo.
Módulo 7. Introducción al análisis forense de RAM de Windows — 7 horas
Contenidos
- Concepto de memoria RAM.
- Memoria volátil.
- Diferencias entre disco y memoria.
- Importancia de la memoria en una investigación.
- Adquisición de una imagen de memoria.
- Estructura básica de una imagen RAM.
- Procesos.
- Conexiones de red.
- DLL.
- Línea de comandos.
- Usuarios y sesiones.
- Conceptos básicos de análisis con herramientas forenses.
- Limitaciones del análisis de memoria.
Módulo 8. Triaje forense — 6 horas
- ¿Qué es el triaje forense?
- Objetivos.
- Priorización de equipos.
- Recopilación inicial de información.
- Identificación de evidencias relevantes.
- Usuarios activos.
- Procesos.
- Conexiones de red.
- Archivos recientes.
- Persistencia básica.
- Evidencias volátiles.
- Criterios para determinar qué evidencias deben analizarse posteriormente.
Módulo 9. Introducción al análisis forense de dispositivos móviles — 7 horas
- Introducción al Mobile Forensics.
- Android.
- iOS.
- Estructura básica de un dispositivo móvil.
- Adquisición lógica.
- Conceptos de adquisición física.
- Identificación del dispositivo.
- Contactos.
- Llamadas.
- SMS.
- Fotografías.
- Vídeos.
- Aplicaciones.
- Mensajería.
- Historial web.
- Geolocalización.
- Metadatos.
- Limitaciones del análisis forense móvil.
Módulo 10. Introducción al análisis forense de bases de datos — 5 horas
- ¿Qué es una base de datos?
- Bases de datos como fuente de evidencia.
- Introducción a SQLite.
- Tablas.
- Registros.
- Campos.
- Índices.
- Metadatos.
- Bases de datos de navegadores.
- Bases de datos de aplicaciones.
- Bases de datos de dispositivos móviles.
- Introducción a registros eliminados.
- Correlación de información.
Módulo 11. Introducción a las técnicas Anti-Forenses — 6 horas
- Concepto de anti-forense.
- Objetivos de las técnicas anti-forenses.
- Eliminación de archivos.
- Ocultación de información.
- Manipulación de metadatos.
- Alteración de timestamps.
- Cifrado.
- Esteganografía.
- Eliminación de registros.
- Manipulación de evidencias.
- Indicadores de manipulación.
- Inconsistencias temporales.
- Dificultades que generan las técnicas anti-forenses.
- Métodos básicos para detectar indicios de manipulación.
Herramientas forenes
Algunas de las muchas herramientas que aprenderás a usar en esta formación son las siguientes: Paraben’s E3 Forensic Platform *, R-Drive Image*, Autopsy, The Sleuth Kit, WinHex, dd tool, fmem, DiskExplorer for NTFS, AccessData FTK Imager, Passware Kit Forensic *, Advanced Archive Password Recovery *, Advanced PDF Password Recovery *, StegSpy, Image Steganography, OpenStego, DeepSound, NoVirusThanks Stream Detector, RedlineVolatility Framework, ChromeCacheView, ChromeCookiesView, ChromeHistoryView, OSForensics *, Process Explorer, Kroll Artifact Parser and Extractor (KAPE), Splunk Enterprise *, Tor Browser, DB Browser for SQLite, SysTools EML Viewer.
Metodología
Las prácticas se harán con evidencias previamente preparadas y escenarios controlados, para evitar exigir al alumno conocimientos avanzados de administración de sistemas o programación.
Bloque teórico: conceptos, metodología, tipos de evidencia y funcionamiento de los principales artefactos.
Bloque práctico: análisis guiado de imágenes forenses, registros, eventos, navegadores, memoria y dispositivos.
Caso final: investigación forense básica de un equipo Windows en la que el alumno deberá preservar la evidencia, analizar el sistema de archivos, Registro, eventos, navegador, dispositivos externos y memoria, y finalmente elaborar un informe forense básico con sus hallazgos y conclusiones.
Criterios de evaluación
Se considerará superado el curso cuando el alumnado:
- Asista, como mínimo, al porcentaje de horas establecido por la entidad organizadora, que se encuentra en el punto Horas mínimas obligatorias.
- Obtenga una valoración positiva en la prueba final o en la evaluación continua.
- Complete las actividades propuestas. Caso final: investigación forense básica de un equipo Windows en la que el alumno deberá preservar la evidencia, analizar el sistema de archivos, Registro, eventos, navegador, dispositivos externos y memoria, y finalmente elaborar un informe forense básico con sus hallazgos y conclusiones.
Resultados de aprendizaje
- Comprender los fundamentos de la informática forense.
- Conocer los principios de preservación, adquisición e integridad de evidencias.
- Identificar evidencias en sistemas de archivos Windows y Linux.
- Reconocer los principales artefactos del Registro de Windows.
- Analizar evidencias relacionadas con dispositivos USB.
- Interpretar eventos básicos de un equipo Windows.
- Examinar evidencias procedentes de navegadores, papelera y correo electrónico.
- Comprender los fundamentos del análisis de memoria RAM.
- Realizar un triaje forense básico.
- Conocer las principales fuentes de evidencia en dispositivos móviles.
- Comprender el análisis básico de bases de datos.
- Identificar técnicas anti-forenses y sus principales indicadores.
Requisitos
- Destinatarios: Profesionales de Ciberseguridad que quieran adquirir conocimientos de análisis forense. Analistas SOC interesados en ampliar sus capacidades de investigación de incidentes. Técnicos y administradores de sistemas que necesiten analizar evidencias procedentes de equipos Windows y Linux. Personal de respuesta ante incidentes (Incident Response). Analistas de seguridad informática. Profesionales de informática y sistemas que quieran especializarse en Forense Digital. Auditores y consultores de seguridad. Personal de departamentos IT relacionado con la investigación de incidentes. Investigadores y peritos tecnológicos que necesiten conocimientos básicos de evidencia digital. Estudiantes y profesionales de ciberseguridad que quieran iniciarse en el ámbito de la informática forense.
- Requisitos Generales: Para aprovechar al máximo este curso, es recomendable que el alumnado tenga: Un equipo con conexión a internet. Un equipo con sistema operativo WINDOWS 10,11 o Linux. Con 16GB de RAM y 150GB de disco duro sólido. No se recomienda usar equipos MAC por la incompatibilidad de los laboratorios. Además, deberá tener permisos de administrador sobre el equipo para la instalación de software. Un navegador para poder acceder a la formación. El usuario deberá tener cámara encendida durante la formación para que se pueda verificar que es el usuario que ha contratado el curso. Las clases no se podrán grabar ni se podrán tomar capturas de pantalla de los alumnos sin previo aviso y bajo ningún concepto se podrán publicar sin previa autorización, sus caras en redes sociales.
- Requisitos Específicos: Para aprovechar al máximo este curso, es recomendable que el alumnado tenga: Conocimientos medios de informática, de sistemas operativos, de redes TCP/IP, de administración de sistemas y de línea de comandos Linux.
Contenido del curso
Certificado a entregar
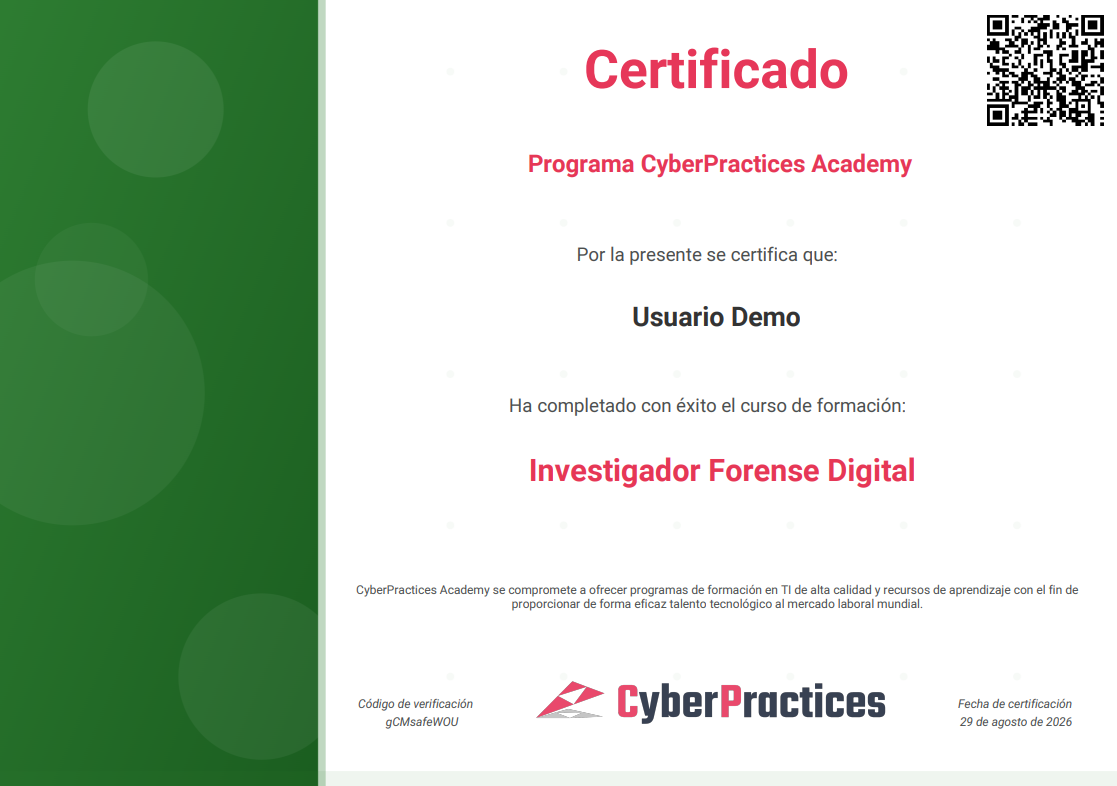
Se expedirá un certificado de aprovechamiento a quienes cumplan los requisitos de asistencia. El alumnado que supere la evaluación recibirá un Certificado de Aprovechamiento del Curso Investigador Forense Digital.
Profesores
Opciones de matriculación
Programa formativo
Módulo 0. Virtualización – 1 hora
- Conceptos fundamentales.
- Instalación y configuración de máquinas entornos virtuales con Oracle VirtualBox.
Módulo 1. Tratamiento de datos probatorios — 10 horas
- Introducción a la informática forense.
- Concepto de evidencia digital.
- Tipos de evidencias.
- Evidencia volátil y no volátil.
- Identificación de evidencias.
- Preservación de evidencias.
- Adquisición forense.
- Copias e imágenes forenses.
- Integridad de la evidencia.
- Funciones hash.
- Cadena de custodia.
- Documentación del proceso.
- Buenas prácticas durante una investigación.
Módulo 2. Análisis de sistemas de archivos Windows y Linux — 10 horas
- Conceptos básicos de sistemas de archivos.
- Estructura de discos y particiones.
- MBR y GPT.
- Sistemas de archivos de Windows.
- NTFS.
- FAT/FAT32 y exFAT.
- Sistemas de archivos Linux.
- EXT3/EXT4.
- Archivos y directorios.
- Metadatos.
- Fechas y horas de archivos.
- Archivos eliminados.
- Espacio no asignado.
- Introducción a la recuperación de archivos.
- Diferencias entre Windows y Linux desde una perspectiva forense.
Módulo 3. Análisis básico del Registro de Windows — 8 horas
- ¿Qué es el Registro de Windows?
- Estructura general.
- Hives principales.
- SYSTEM.
- SOFTWARE.
- SAM.
- NTUSER.DAT.
- Información sobre usuarios.
- Software instalado.
- Dispositivos conectados.
- Programas ejecutados.
- Archivos recientes.
- Introducción a la persistencia.
- Importancia del Registro como fuente de evidencia.
Módulo 4. Análisis de dispositivos removibles — 5 horas
- Concepto de dispositivos removibles.
- USB.
- Discos externos.
- Tarjetas de memoria.
- Identificación de dispositivos.
- Evidencias de conexión.
- Identificadores de dispositivos.
- Fechas de conexión.
- Relación entre dispositivo y equipo.
- Evidencias almacenadas en Windows.
- Introducción al análisis de dispositivos externos en Linux.
Módulo 5. Eventos de Windows — 7 horas
- Introducción a los eventos de Windows.
- Windows Event Logs.
- Event Viewer.
- Security.
- System.
- Application.
- PowerShell.
- Windows Defender.
- Eventos de inicio de sesión.
- Eventos de apagado y arranque.
- Creación de usuarios.
- Cambios de configuración.
- Conceptos básicos de correlación temporal.
Módulo 6. Navegadores, papelera y correo electrónico — 8 horas
Navegadores web
- Historial.
- Cookies.
- Caché.
- Descargas.
- Marcadores.
- Sesiones.
- Autocompletado.
- Artefactos de navegadores habituales.
- Chrome/Chromium.
- Firefox.
- Edge.
Papelera de reciclaje
- Funcionamiento.
- Archivos eliminados.
- Metadatos.
- Identificación de archivos recuperables.
Correo electrónico
- Conceptos básicos.
- Mensajes.
- Cabeceras.
- Remitente y destinatario.
- Fechas.
- Adjuntos.
- Metadatos.
- Principales formatos de correo.
Módulo 7. Introducción al análisis forense de RAM de Windows — 7 horas
Contenidos
- Concepto de memoria RAM.
- Memoria volátil.
- Diferencias entre disco y memoria.
- Importancia de la memoria en una investigación.
- Adquisición de una imagen de memoria.
- Estructura básica de una imagen RAM.
- Procesos.
- Conexiones de red.
- DLL.
- Línea de comandos.
- Usuarios y sesiones.
- Conceptos básicos de análisis con herramientas forenses.
- Limitaciones del análisis de memoria.
Módulo 8. Triaje forense — 6 horas
- ¿Qué es el triaje forense?
- Objetivos.
- Priorización de equipos.
- Recopilación inicial de información.
- Identificación de evidencias relevantes.
- Usuarios activos.
- Procesos.
- Conexiones de red.
- Archivos recientes.
- Persistencia básica.
- Evidencias volátiles.
- Criterios para determinar qué evidencias deben analizarse posteriormente.
Módulo 9. Introducción al análisis forense de dispositivos móviles — 7 horas
- Introducción al Mobile Forensics.
- Android.
- iOS.
- Estructura básica de un dispositivo móvil.
- Adquisición lógica.
- Conceptos de adquisición física.
- Identificación del dispositivo.
- Contactos.
- Llamadas.
- SMS.
- Fotografías.
- Vídeos.
- Aplicaciones.
- Mensajería.
- Historial web.
- Geolocalización.
- Metadatos.
- Limitaciones del análisis forense móvil.
Módulo 10. Introducción al análisis forense de bases de datos — 5 horas
- ¿Qué es una base de datos?
- Bases de datos como fuente de evidencia.
- Introducción a SQLite.
- Tablas.
- Registros.
- Campos.
- Índices.
- Metadatos.
- Bases de datos de navegadores.
- Bases de datos de aplicaciones.
- Bases de datos de dispositivos móviles.
- Introducción a registros eliminados.
- Correlación de información.
Módulo 11. Introducción a las técnicas Anti-Forenses — 6 horas
- Concepto de anti-forense.
- Objetivos de las técnicas anti-forenses.
- Eliminación de archivos.
- Ocultación de información.
- Manipulación de metadatos.
- Alteración de timestamps.
- Cifrado.
- Esteganografía.
- Eliminación de registros.
- Manipulación de evidencias.
- Indicadores de manipulación.
- Inconsistencias temporales.
- Dificultades que generan las técnicas anti-forenses.
- Métodos básicos para detectar indicios de manipulación.
Herramientas forenes
Algunas de las muchas herramientas que aprenderás a usar en esta formación son las siguientes: Paraben’s E3 Forensic Platform *, R-Drive Image*, Autopsy, The Sleuth Kit, WinHex, dd tool, fmem, DiskExplorer for NTFS, AccessData FTK Imager, Passware Kit Forensic *, Advanced Archive Password Recovery *, Advanced PDF Password Recovery *, StegSpy, Image Steganography, OpenStego, DeepSound, NoVirusThanks Stream Detector, RedlineVolatility Framework, ChromeCacheView, ChromeCookiesView, ChromeHistoryView, OSForensics *, Process Explorer, Kroll Artifact Parser and Extractor (KAPE), Splunk Enterprise *, Tor Browser, DB Browser for SQLite, SysTools EML Viewer.
Metodología
Las prácticas se harán con evidencias previamente preparadas y escenarios controlados, para evitar exigir al alumno conocimientos avanzados de administración de sistemas o programación.
Bloque teórico: conceptos, metodología, tipos de evidencia y funcionamiento de los principales artefactos.
Bloque práctico: análisis guiado de imágenes forenses, registros, eventos, navegadores, memoria y dispositivos.
Caso final: investigación forense básica de un equipo Windows en la que el alumno deberá preservar la evidencia, analizar el sistema de archivos, Registro, eventos, navegador, dispositivos externos y memoria, y finalmente elaborar un informe forense básico con sus hallazgos y conclusiones.
Criterios de evaluación
Se considerará superado el curso cuando el alumnado:
- Asista, como mínimo, al porcentaje de horas establecido por la entidad organizadora, que se encuentra en el punto Horas mínimas obligatorias.
- Obtenga una valoración positiva en la prueba final o en la evaluación continua.
- Complete las actividades propuestas. Caso final: investigación forense básica de un equipo Windows en la que el alumno deberá preservar la evidencia, analizar el sistema de archivos, Registro, eventos, navegador, dispositivos externos y memoria, y finalmente elaborar un informe forense básico con sus hallazgos y conclusiones.
- Profesor: Elvis Manuel Garrido Romero
- Estudiantes inscritos: No hay estudiantes matriculados en este curso.
