Text size
Line height
Text spacing
Esta formación tiene como objetivo enseñar al alumno a identificar, analizar, validar y documentar vulnerabilidades presentes en sistemas y servicios, utilizando herramientas profesionales de análisis y reconocimiento.
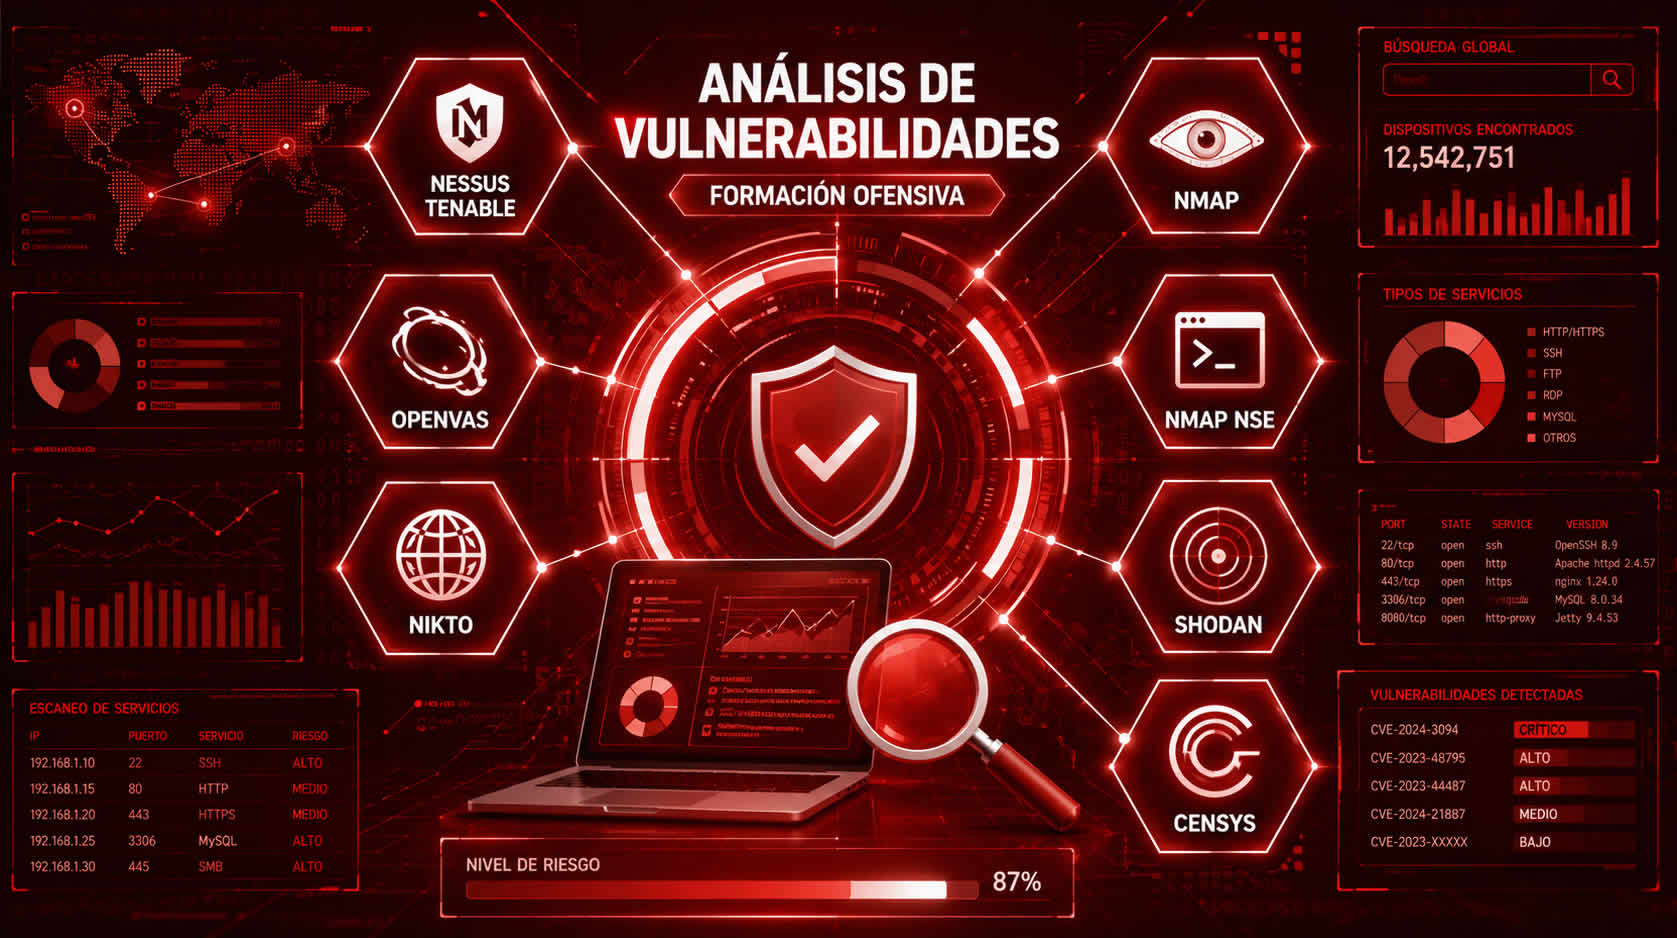
Durante las 20 horas, el alumno trabajará con: Shodan, Nessus / Tenable, OpenVAS, Nmap, Nmap NSE, Nikto.
El enfoque será práctico, utilizando una infraestructura de laboratorio expresamente preparada para la formación y evitando realizar pruebas sobre sistemas sin autorización.
Módulo 0. Virtualización (1 horas)
Módulo 1. Fundamentos del análisis de vulnerabilidades (2 horas)
Módulo 2. Reconocimiento con Shodan (2 horas)
Módulo 3. Nmap y Nmap NSE (4 horas)
4 horas
Contenidos
Módulo 4. Análisis de servidores web con Nikto (2 horas)
Módulo 5. Nessus / Tenable (3 horas)
Módulo 6. OpenVAS (4 horas)
Módulo 7. Correlación y proyecto final (3 horas)
La formación tendrá un enfoque 30 % teórico y 70 % práctico.
Cada módulo seguirá la metodología:
Concepto → demostración → laboratorio → análisis → reto
El alumno aprenderá a utilizar las herramientas, pero especialmente a interpretar sus resultados y convertirlos en información útil para una auditoría de seguridad.
Todos los ejercicios se realizarán sobre sistemas y redes de laboratorio autorizados.
Se considerará superado el curso cuando el alumnado:
Se expedirá un certificado de aprovechamiento a quienes cumplan los requisitos de asistencia. El alumnado que supere la evaluación recibirá un Certificado de Aprovechamiento del Curso Análisis de Vulnerabilidades.
Módulo 0. Virtualización (1 horas)
Módulo 1. Fundamentos del análisis de vulnerabilidades (2 horas)
Módulo 2. Reconocimiento con Shodan (2 horas)
Módulo 3. Nmap y Nmap NSE (4 horas)
4 horas
Contenidos
Módulo 4. Análisis de servidores web con Nikto (2 horas)
Módulo 5. Nessus / Tenable (3 horas)
Módulo 6. OpenVAS (4 horas)
Módulo 7. Correlación y proyecto final (3 horas)
La formación tendrá un enfoque 30 % teórico y 70 % práctico.
Cada módulo seguirá la metodología:
Concepto → demostración → laboratorio → análisis → reto
El alumno aprenderá a utilizar las herramientas, pero especialmente a interpretar sus resultados y convertirlos en información útil para una auditoría de seguridad.
Todos los ejercicios se realizarán sobre sistemas y redes de laboratorio autorizados.
Se considerará superado el curso cuando el alumnado:
